MS insiste : Windows 11 n’est pas moins sécurisé malgré plus de 1 100 correctifs, et les pirates peuvent exploiter des failles en quelques heures
Windows a nécessité plus de 1 000 correctifs de sécurité en octobre 2026, mais MS affirme que le système d’exploitation n’est pas « moins sécurisé » et déconseille aux utilisateurs de retarder les mises à jour de Windows. L’entreprise craint que l’IA ne mette au jour encore davantage de failles critiques, alors qu’elle accélère sa propre détection des vulnérabilités basée sur l’IA dans un jeu du chat et de la souris « agentique ».
Selon le Guide des mises à jour de sécurité d’octobre de MS, la publication de sécurité globale de l’entreprise pour octobre 2026 a corrigé 1 413 CVE dans l’ensemble de son portefeuille de produits.
Les avertissements de MS ne sont pas soudains. Je les observe depuis six mois, l’avertissement le plus clair ayant été formulé en juillet 2026.
Jeremy Chapman, directeur chez MS 365 qui travaille en étroite collaboration avec les clients Windows sur les questions de sécurité, a vivement déconseillé de retarder les mises à jour de Windows. Il a également indiqué que MS ne recommandait plus de reporter les mises à jour mensuelles de trois jours ou plus, car « le risque est réel » et que « le nombre total de vulnérabilités corrigées est en hausse depuis avril de cette année ».
« Si vous ne déployez les mises à jour qualité critiques contenant des correctifs de sécurité que plusieurs semaines après leur publication, cela laisse largement le temps aux attaquants utilisant l’IA de trouver et d’exploiter les failles de sécurité connues », a averti Jeremy.
Si l’avertissement de Jeremy ne vous convainc pas, examinez le nombre croissant de vulnérabilités signalées chaque mois et comparez-le aux chiffres de 2025. J’ai créé ce tableau à partir du portail de sécurité de MS, en veillant à ce qu’il reflète fidèlement l’état actuel de la sécurité de Windows.
Chaque nouveau mois fait paraître le précédent moins alarmant, tout en soulevant des questions sur l’ampleur que pourrait encore prendre le nombre de problèmes de sécurité.
MS utilise également l’IA pour aider à développer ces correctifs, ce qui soulève la question de savoir si cette approche contribue à multiplier les bugs rencontrés par les utilisateurs ordinaires. Les bugs de Windows continuent d’affecter les fonctionnalités grand public, notamment l’outil de sauvegarde intégré Historique des fichiers, qui ne fonctionne toujours pas, ainsi que le bug audio USB, qui n’a pas encore été entièrement corrigé.
MS affirme qu’un plus grand nombre de correctifs ne signifie pas que Windows est moins sécurisé
Selon MS, les utilisateurs ne doivent pas supposer que Windows est moins sécurisé simplement parce qu’il a reçu des milliers de correctifs, même si l’entreprise avertit que ce nombre pourrait encore augmenter.
MS affirme que Windows établit une nouvelle norme en matière de gestion des vulnérabilités grâce à des avancées majeures dans l’analyse des failles de sécurité assistée par l’IA. Cela permet à MS et à ses partenaires d’identifier les bugs à une échelle bien plus importante.
Dans le même temps, MS reconnaît que « l’IA accélère la découverte des vulnérabilités des deux côtés ».
« Elle peut aider les défenseurs à détecter et à corriger les vulnérabilités plus tôt », a déclaré Nuno Costa, Partner Director de Windows Servicing and Delivery. « Elle peut également aider les attaquants à rechercher des vulnérabilités avant que des correctifs ne soient disponibles et à analyser les correctifs publiés après leur diffusion. Tout cela renforce l’importance d’une protection mise en place rapidement. »
MS affirme utiliser l’IA à grande échelle pour identifier les bugs de Windows et aider les ingénieurs à les corriger plus rapidement que jamais. L’entreprise soutient toutefois que ses normes de qualité restent élevées et que ni le code de Windows ni son processus de test des correctifs n’ont été compromis.
« Le nombre de CVE ne raconte toutefois pas toute l’histoire », a indiqué le responsable de la sécurité de MS dans un long document examiné par Windows Latest. « Nous utilisons l’IA pour analyser davantage de code, et de manière plus approfondie. »
« Un nombre plus élevé de CVE ne signifie pas que Windows est devenu moins sécurisé », insiste l’entreprise. « Cela signifie que davantage de vulnérabilités ont été découvertes et corrigées, réduisant ainsi les possibilités pour les attaquants de les exploiter. »
MS affirme que davantage de bugs de Windows sont identifiés parce que l’entreprise examine une plus grande quantité de code et fait preuve de plus de transparence au sujet de ses découvertes.
« La transparence rend ces correctifs plus exploitables », affirme l’entreprise, soulignant que les informations relatives aux CVE aident les chercheurs externes et les équipes de sécurité à mieux comprendre les vulnérabilités affectant Windows.
Lors d’un récent événement consacré au matériel, MS a promis de rendre Windows encore plus sécurisé. Les utilisateurs ne doivent toutefois pas s’attendre à une diminution du nombre de vulnérabilités, car la situation ne reviendra probablement pas à ce qu’elle était il y a plusieurs années.
MS utilise l’IA pour détecter les bugs de Windows, mais les attaquants peuvent également s’en servir
MS a mis en avant son propre outil, MDASH, un scanner basé sur l’IA qui utilise le modèle de sécurité de l’entreprise tout en intégrant des technologies de partenaires, telles que Mythos d’Anthropic. L’outil comprend des agents spécialisés conçus pour identifier et valider les vulnérabilités potentielles.
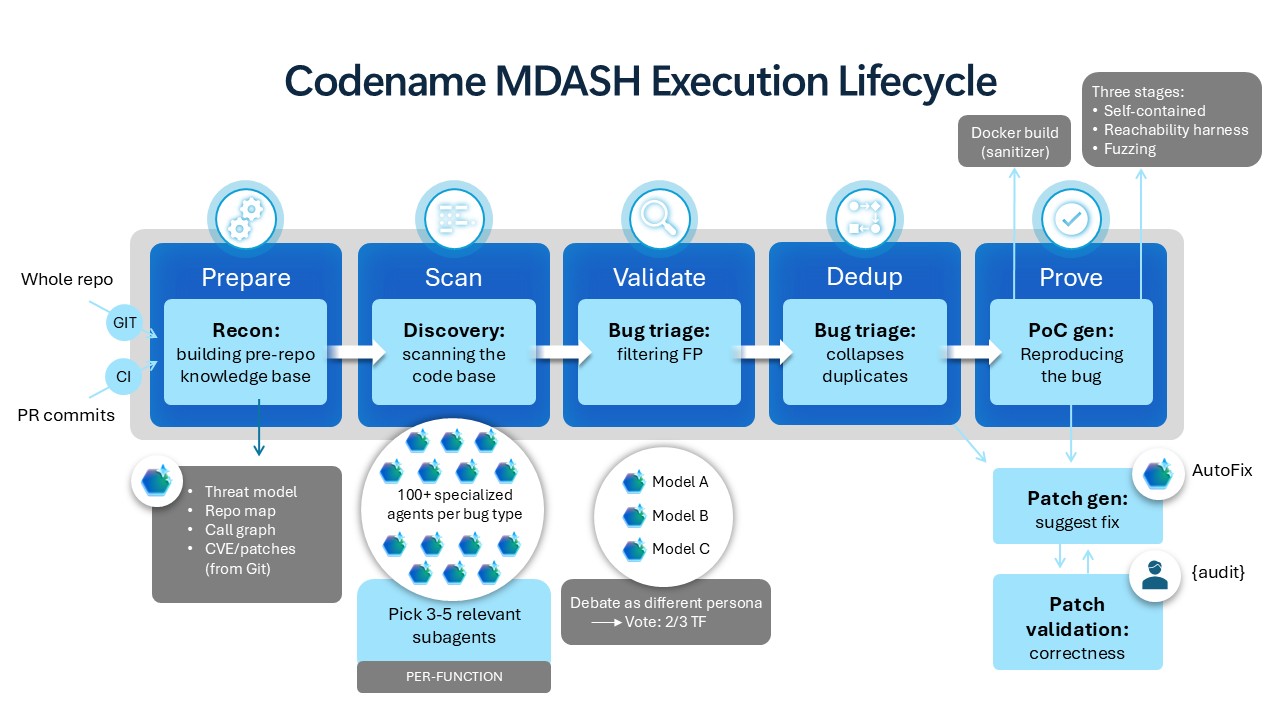
Cependant, l’IA n’a pas remplacé les ingénieurs, du moins pas encore. Bien que l’IA identifie les bugs et aide à développer des correctifs, un ingénieur humain reste impliqué et prend les décisions finales. L’IA aide également les ingénieurs à déterminer rapidement quelles versions de Windows sont affectées par un bug précis, ce qui permet de déployer les correctifs plus rapidement.
MS ne souhaite pas que les utilisateurs retardent les mises à jour mensuelles, car dès qu’une mise à jour est publiée et que les CVE associées révèlent les détails des vulnérabilités, des acteurs malveillants peuvent utiliser l’IA pour analyser le correctif et comprendre la vulnérabilité sous-jacente.
MS avertit que ce processus pourrait se produire en quelques heures, raison pour laquelle l’entreprise exhorte les utilisateurs à installer les mises à jour dès qu’elles sont disponibles. Jeremy avait déjà souligné ce point, mais les données de MS ont montré que moins de la moitié des appareils d’entreprise de son échantillon avaient installé la mise à jour de sécurité au bout de deux semaines.
Les mises à jour de Windows peuvent introduire des bugs, mais les infections par des logiciels malveillants ou des rançongiciels peuvent causer des dommages bien plus importants. Les utilisateurs doivent donc éviter de retarder les mises à jour de plus de trois jours. Si un report est nécessaire, ils doivent naviguer prudemment sur Internet et n’exécuter que des programmes fiables.
Windows Latest dépend de lecteurs comme vous. Faites de nous votre source privilégiée sur Google Discover et Google Search, et aidez nos reportages indépendants à toucher davantage de personnes.