마이크로소프트, 1,100건 이상의 수정에도 Windows 11 보안이 약해진 것은 아니라고 강조…해커는 몇 시간 만에 취약점 악용 가능
Windows는 2026년 10월에 1,000건이 넘는 보안 수정이 필요했지만, MS는 운영체제의 보안성이 “낮아진 것”은 아니라고 강조하며 사용자들에게 Windows 업데이트를 미루지 말라고 경고했다. MS는 자체 AI 기반 취약점 탐지를 가속하는 “에이전트형” 추격전 속에서 AI가 더 많은 치명적인 버그를 찾아낼 수 있다고 우려하고 있다.
MS의 10월 보안 업데이트 가이드에 따르면, 2026년 10월에 배포된 광범위한 보안 업데이트에서는 회사의 전체 제품군에 걸쳐 1,413개의 CVE가 해결됐다.
MS의 경고는 갑작스럽게 나온 것이 아니다. 필자는 지난 6개월 동안 이러한 경고를 지켜봤으며, 가장 분명한 경고는 2026년 7월에 나왔다.
Windows 고객의 보안 업무를 긴밀하게 지원하는 MS 365 디렉터 Jeremy Chapman은 Windows 업데이트를 미루지 말 것을 강력히 권고했다. 또한 “위험은 현실적”이며 “해결된 전체 취약점 수가 올해 4월부터 증가하고 있기” 때문에 MS는 더 이상 월간 업데이트를 3일 이상 연기할 것을 권장하지 않는다고 밝혔다.
Jeremy는 “보안 수정이 포함된 중요 품질 업데이트를 배포 후 몇 주가 지나서야 적용한다면, AI를 사용하는 공격자가 알려진 보안 허점을 찾아 악용하기에 충분한 시간을 주는 셈”이라고 경고했다.
Jeremy의 경고가 설득력 있게 느껴지지 않는다면, 매달 보고되는 취약점 수가 증가하는 추세를 살펴보고 2025년 수치와 비교해 보라. 필자는 MS의 보안 포털을 이용해 이 표를 작성했으며, 현재 Windows 보안 상황을 정확하게 반영하도록 했다.
새로운 달이 시작될 때마다 이전 달의 수치는 덜 심각해 보이지만, 보안 문제의 수가 앞으로 얼마나 더 늘어날 수 있는지에 대한 의문은 커지고 있다.
MS는 이러한 수정 사항을 개발하는 데에도 AI를 사용하고 있어, 이 접근 방식이 일반 사용자에게 더 많은 버그를 유발하는 것은 아닌지 의문이 제기된다. Windows 버그는 여전히 소비자용 기능에 영향을 미치고 있으며, 기본 제공 파일 히스토리 백업 도구는 여전히 작동하지 않고 USB 오디오 버그도 아직 완전히 수정되지 않았다.
MS, 수정 사항이 많다고 Windows의 보안성이 낮아진 것은 아니라고 밝혀
MS에 따르면 수정 사항이 수천 건에 달하고 그 수가 앞으로 더 늘어날 수 있더라도, 사용자들은 이를 근거로 Windows의 보안성이 낮아졌다고 판단해서는 안 된다.
MS는 AI 기반 보안 취약점 분석 기술의 상당한 발전을 통해 Windows가 취약점 관리의 새로운 기준을 확립하고 있다고 주장한다. 이를 통해 MS와 파트너사는 훨씬 더 큰 규모로 버그를 식별할 수 있다.
동시에 MS는 “AI가 방어자와 공격자 양측의 취약점 발견을 가속하고 있다”고 인정했다.
Windows 서비스 및 배포 부문 파트너 디렉터 Nuno Costa는 “AI는 방어자가 취약점을 더 일찍 찾아 수정하도록 도울 수 있다”며 “또한 수정 사항이 제공되기 전에 공격자가 취약점을 찾거나, 공개된 수정 사항을 배포 후 분석하는 데에도 도움을 줄 수 있다. 이 모든 점 때문에 적시에 보호 조치를 적용하는 것이 더욱 중요해진다”고 말했다.
MS는 Windows 버그를 식별하고 엔지니어들이 그 어느 때보다 빠르게 패치를 개발할 수 있도록 대규모로 AI를 활용하고 있다고 밝혔다. 다만 품질 기준은 여전히 높게 유지되고 있으며, Windows 코드나 회사의 패치 테스트 절차가 손상된 것은 아니라고 강조했다.
MS의 보안 책임자는 Windows Latest가 검토한 장문의 문서에서 “그러나 CVE 개수만으로는 전체 상황을 알 수 없다”며 “우리는 AI를 사용해 더 많은 코드를 더 심층적으로 검사하고 있다”고 설명했다.
MS는 “CVE 수가 많아졌다고 해서 Windows의 보안성이 낮아졌다는 의미는 아니다”라며 “더 많은 취약점이 발견되고 해결돼 공격자가 이를 악용할 기회가 줄어들었다는 뜻”이라고 강조했다.
MS는 회사가 더 많은 코드를 검사하고 조사 결과를 더 투명하게 공개하고 있기 때문에 더 많은 Windows 버그가 발견되고 있다는 입장이다.
MS는 “투명성은 이러한 수정 사항을 더욱 실질적으로 활용할 수 있게 한다”고 주장하며, CVE 정보가 외부 연구원과 보안 팀이 Windows에 영향을 미치는 취약점을 더 잘 이해하도록 돕는다고 설명했다.
최근 열린 하드웨어 행사에서 MS는 Windows를 한층 더 안전하게 만들겠다고 약속했다. 하지만 상황이 수년 전 수준으로 돌아갈 가능성은 낮기 때문에, 취약점 수가 감소할 것이라고 기대해서는 안 된다.
MS는 AI로 Windows 버그를 찾지만 공격자도 AI를 사용할 수 있어
MS는 회사의 보안 모델을 사용하는 동시에 Anthropic의 Mythos와 같은 파트너 기술도 통합한 AI 기반 스캐너인 MDASH를 소개했다. 이 도구에는 잠재적인 취약점을 식별하고 검증하도록 설계된 전문 에이전트가 포함돼 있다.
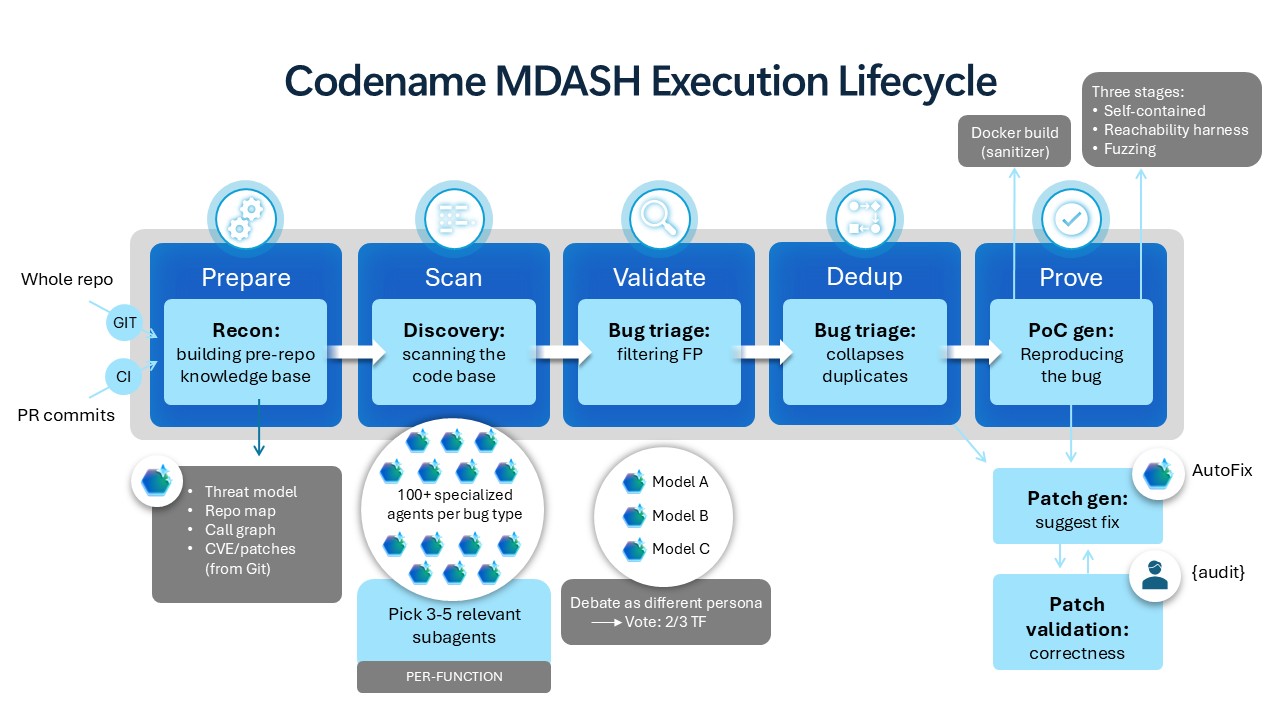
하지만 적어도 아직은 AI가 엔지니어를 대체하지 않았다. AI가 버그를 식별하고 수정 사항 개발을 지원하지만, 인간 엔지니어가 여전히 과정에 참여해 최종 결정을 내린다. 또한 AI는 특정 버그의 영향을 받는 Windows 버전을 엔지니어가 신속하게 파악하도록 지원해 수정 사항을 더 빠르게 배포할 수 있게 한다.
MS가 사용자들에게 월간 업데이트를 미루지 말라고 하는 이유는 업데이트가 배포되고 관련 CVE를 통해 취약점 세부 정보가 공개되면, 악의적인 행위자가 AI로 수정 사항을 분석해 그 이면의 취약점을 파악할 수 있기 때문이다.
MS는 이 과정이 몇 시간 내에 이뤄질 수 있다고 경고하며, 업데이트가 제공되는 즉시 설치할 것을 촉구하고 있다. Jeremy도 앞서 같은 점을 강조했지만, MS의 데이터에 따르면 표본에 포함된 기업용 기기 중 2주가 지난 뒤에도 보안 업데이트를 설치한 기기는 절반 미만이었다.
Windows 업데이트가 버그를 유발할 수는 있지만, 멀웨어나 랜섬웨어 감염은 훨씬 더 큰 피해를 초래할 수 있다. 따라서 사용자는 업데이트를 3일 이상 미루지 않는 것이 좋다. 연기가 불가피하다면 인터넷을 신중하게 이용하고 신뢰할 수 있는 프로그램만 실행해야 한다.
Windows Latest는 여러분과 같은 독자들의 지원으로 운영됩니다. Google Discover와 Google 검색에서 Windows Latest를 선호하는 소스로 설정해 독립적인 보도가 더 많은 사람에게 전달될 수 있도록 도와주세요.