MS insiste que o Windows 11 não está menos seguro após mais de 1.100 correções e alerta que hackers podem explorar falhas em poucas horas
O Windows exigiu mais de 1.000 correções de segurança em outubro de 2026, mas a MS insiste que o sistema operativo não é «menos seguro» e alerta os utilizadores para não adiarem as atualizações do Windows. A empresa receia que a IA descubra ainda mais falhas críticas à medida que acelera a sua própria deteção de vulnerabilidades baseada em IA, num jogo «agêntico» do gato e do rato.
De acordo com o Guia de Atualizações de Segurança de outubro da MS, a atualização de segurança mais abrangente da empresa para outubro de 2026 corrigiu 1.413 CVE em todo o seu portefólio de produtos.
Os alertas da MS não surgiram de repente. Tenho-os acompanhado nos últimos seis meses, tendo o aviso mais claro chegado em julho de 2026.
Jeremy Chapman, diretor do MS 365 que trabalha em estreita colaboração com clientes do Windows em questões de segurança, desaconselhou vivamente o adiamento das atualizações do Windows. Também observou que a MS já não recomenda adiar as atualizações mensais por três dias ou mais, porque «o risco é real» e «o total de vulnerabilidades corrigidas tem vindo a aumentar desde abril deste ano».
«Se as atualizações críticas de qualidade com correções de segurança só forem disponibilizadas algumas semanas depois de terem sido lançadas, isso dá tempo suficiente para que os atacantes utilizem IA para encontrar e explorar falhas de segurança conhecidas», alertou Jeremy.
Se o alerta de Jeremy não o convence, considere o número crescente de vulnerabilidades comunicadas todos os meses e compare-o com os valores de 2025. Criei esta tabela com dados do portal de segurança da MS, garantindo que reflete com precisão o estado atual da segurança do Windows.
Cada novo mês faz com que o anterior pareça menos alarmante, ao mesmo tempo que levanta dúvidas sobre até onde poderá aumentar o número de problemas de segurança.
A MS também está a utilizar IA para ajudar a desenvolver estas correções, o que levanta dúvidas sobre se esta abordagem estará a contribuir para um maior número de erros para os utilizadores comuns. Os erros do Windows continuam a afetar funcionalidades destinadas aos consumidores, incluindo a ferramenta integrada de cópia de segurança Histórico de Ficheiros, que continua sem funcionar, e o erro de áudio USB, que ainda não foi totalmente corrigido.
MS afirma que mais correções não significam que o Windows seja menos seguro
Segundo a MS, os utilizadores não devem presumir que o Windows é menos seguro simplesmente porque recebeu milhares de correções, mesmo quando a empresa alerta que esse número poderá aumentar ainda mais.
A MS argumenta que o Windows está a estabelecer um novo padrão para a gestão de vulnerabilidades graças a avanços significativos na análise de vulnerabilidades de segurança com recurso a IA. Isto permite que a MS e os seus parceiros identifiquem erros a uma escala muito maior.
Ao mesmo tempo, a MS reconhece que «a IA está a acelerar a descoberta de vulnerabilidades de ambos os lados».
«Pode ajudar os defensores a encontrar e corrigir vulnerabilidades mais cedo», afirmou Nuno Costa, Partner Director de Windows Servicing and Delivery. «Também pode ajudar os atacantes a procurar vulnerabilidades antes de as correções estarem disponíveis e a analisar as correções publicadas após o lançamento. Tudo isto aumenta a importância de uma proteção atempada.»
A MS afirma que está a utilizar IA em grande escala para identificar erros do Windows e ajudar os engenheiros a corrigi-los mais rapidamente do que nunca. No entanto, mantém que os seus padrões de qualidade continuam elevados e que nem o código do Windows nem o processo de teste de correções da empresa foram comprometidos.
«No entanto, o número de CVE não conta toda a história», observou o responsável de segurança da MS num extenso documento analisado pelo Windows Latest. «Estamos a utilizar IA para examinar mais código e com maior profundidade.»
«Um número mais elevado de CVE não significa que o Windows se tenha tornado menos seguro», insiste a empresa. «Significa que foram descobertas e corrigidas mais vulnerabilidades, reduzindo as oportunidades de os atacantes as explorarem.»
A MS sustenta que estão a ser identificados mais erros do Windows porque a empresa está a analisar mais código e a ser mais transparente em relação às suas descobertas.
«A transparência torna essas correções mais úteis», argumenta a empresa, observando que as informações sobre CVE ajudam investigadores externos e equipas de segurança a compreender melhor as vulnerabilidades que afetam o Windows.
Num evento recente dedicado a hardware, a MS prometeu tornar o Windows ainda mais seguro. No entanto, os utilizadores não devem esperar que o número de vulnerabilidades diminua, uma vez que é pouco provável que a situação volte ao que era há vários anos.
A MS está a utilizar IA para encontrar erros no Windows, mas os atacantes também podem usá-la
A MS destacou a sua própria ferramenta, MDASH, um scanner baseado em IA que utiliza o modelo de segurança da empresa e incorpora também tecnologia de parceiros, como o Mythos da Anthropic. A ferramenta inclui agentes especializados concebidos para identificar e validar potenciais vulnerabilidades.
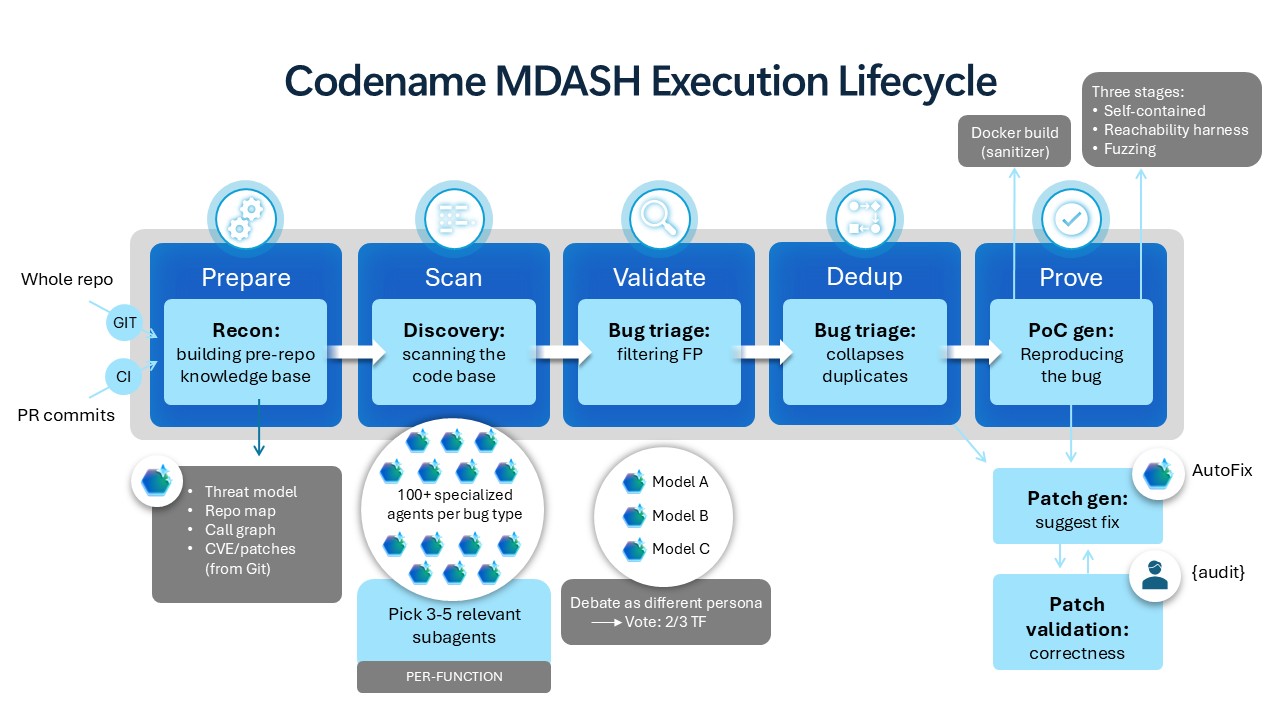
No entanto, a IA não substituiu os engenheiros, pelo menos por enquanto. Embora identifique erros e ajude a desenvolver correções, continua a existir um engenheiro humano envolvido, responsável pelas decisões finais. A IA também ajuda os engenheiros a determinar rapidamente quais as versões do Windows afetadas por um erro específico, permitindo disponibilizar as correções mais depressa.
A MS não quer que os utilizadores adiem as atualizações mensais porque, assim que uma atualização é lançada e as CVE relacionadas divulgam detalhes das vulnerabilidades, os agentes maliciosos podem utilizar IA para analisar a correção e compreender a vulnerabilidade subjacente.
A MS alerta que este processo pode ocorrer em poucas horas, razão pela qual recomenda aos utilizadores que instalem as atualizações assim que estejam disponíveis. Jeremy já tinha salientado o mesmo anteriormente, mas os dados da MS mostraram que menos de metade dos dispositivos empresariais da amostra tinha instalado a atualização de segurança ao fim de duas semanas.
As atualizações do Windows podem introduzir erros, mas as infeções por malware ou ransomware podem causar danos muito maiores. Por isso, os utilizadores devem evitar adiar as atualizações por mais de três dias. Se for necessário adiá-las, devem navegar na Internet com cuidado e executar apenas programas de confiança.
O Windows Latest depende de leitores como você. Torne-nos a sua fonte preferida no Google Discover e na Pesquisa Google e ajude o nosso jornalismo independente a chegar a mais pessoas.