MS betont, dass Windows 11 trotz über 1.100 Fehlerbehebungen nicht unsicherer ist, und warnt: Hacker können Schwachstellen innerhalb weniger Stunden ausnutzen
Windows benötigte im Oktober 2026 mehr als 1.000 Sicherheitskorrekturen, doch MS besteht darauf, dass das Betriebssystem nicht „weniger sicher“ sei, und warnt Nutzer davor, Windows-Updates hinauszuzögern. Das Unternehmen befürchtet, dass KI noch mehr kritische Fehler aufdecken wird, während es seine eigene KI-gestützte Schwachstellenerkennung in einem „agentischen“ Katz-und-Maus-Spiel beschleunigt.
Laut MSs Leitfaden für Sicherheitsupdates vom Oktober wurden mit der umfassenderen Sicherheitsveröffentlichung des Unternehmens im Oktober 2026 insgesamt 1.413 CVEs im gesamten Produktportfolio behoben.
MSs Warnungen kommen nicht plötzlich. Ich beobachte sie bereits seit sechs Monaten, wobei die deutlichste Warnung im Juli 2026 erfolgte.
Jeremy Chapman, Director bei MS 365, der eng mit Windows-Kunden im Bereich Sicherheit zusammenarbeitet, riet nachdrücklich davon ab, Windows-Updates hinauszuzögern. Er wies außerdem darauf hin, dass MS nicht mehr empfiehlt, monatliche Updates um drei Tage oder länger aufzuschieben, da „das Risiko real ist“ und „die Gesamtzahl der behobenen Schwachstellen seit April dieses Jahres gestiegen ist“.
„Wenn Sie wichtige Qualitätsupdates mit Sicherheitskorrekturen erst einige Wochen nach ihrer Veröffentlichung bereitstellen, bleibt Angreifern, die KI einsetzen, reichlich Zeit, bekannte Sicherheitslücken zu finden und auszunutzen“, warnte Jeremy.
Falls Sie Jeremys Warnung nicht überzeugt, sollten Sie die wachsende Zahl der monatlich gemeldeten Schwachstellen betrachten und sie mit den Zahlen aus dem Jahr 2025 vergleichen. Ich habe diese Tabelle anhand des Sicherheitsportals von MS erstellt und sichergestellt, dass sie den aktuellen Stand der Windows-Sicherheit korrekt widerspiegelt.
Mit jedem neuen Monat erscheint der vorherige weniger alarmierend, während zugleich die Frage aufkommt, wie stark die Zahl der Sicherheitsprobleme noch steigen könnte.
MS setzt KI auch zur Entwicklung dieser Korrekturen ein, was die Frage aufwirft, ob dieser Ansatz bei normalen Nutzern zu mehr Fehlern führt. Windows-Fehler beeinträchtigen weiterhin Verbraucherfunktionen, darunter das integrierte Sicherungstool Dateiversionsverlauf, das nach wie vor nicht funktioniert, sowie der USB-Audiofehler, der noch nicht vollständig behoben wurde.
MS: Mehr Korrekturen bedeuten nicht, dass Windows weniger sicher ist
Laut MS sollten Nutzer nicht davon ausgehen, dass Windows weniger sicher ist, nur weil es Tausende Korrekturen erhalten hat, auch wenn das Unternehmen davor warnt, dass die Zahl weiter steigen könnte.
MS argumentiert, dass Windows durch bedeutende Fortschritte bei der KI-gestützten Analyse von Sicherheitslücken einen neuen Standard für das Schwachstellenmanagement setzt. Dadurch können MS und seine Partner Fehler in wesentlich größerem Umfang identifizieren.
Gleichzeitig räumt MS ein, dass „KI die Entdeckung von Schwachstellen auf beiden Seiten beschleunigt“.
„Sie kann Verteidigern helfen, Schwachstellen früher zu finden und zu beheben“, sagte Nuno Costa, Partner Director für Windows-Wartung und -Bereitstellung. „Sie kann Angreifern aber auch helfen, nach Schwachstellen zu suchen, bevor Korrekturen verfügbar sind, und veröffentlichte Korrekturen nach ihrer Freigabe zu analysieren. All dies erhöht die Bedeutung eines rechtzeitigen Schutzes.“
MS gibt an, KI in großem Umfang einzusetzen, um Windows-Fehler zu identifizieren und Entwicklern dabei zu helfen, diese schneller als je zuvor zu beheben. Das Unternehmen betont jedoch, dass seine Qualitätsstandards weiterhin hoch seien und weder der Windows-Code noch der Prozess zur Prüfung von Patches beeinträchtigt worden sei.
„Die Anzahl der CVEs erzählt jedoch nicht die ganze Geschichte“, erklärte MSs Sicherheitschef in einem ausführlichen, von Windows Latest eingesehenen Dokument. „Wir nutzen KI, um mehr Code eingehender zu untersuchen.“
„Eine höhere Anzahl von CVEs bedeutet nicht, dass Windows weniger sicher geworden ist“, betont das Unternehmen. „Sie bedeutet, dass mehr Schwachstellen entdeckt und geschlossen wurden, wodurch Angreifer weniger Möglichkeiten haben, sie auszunutzen.“
MS hält daran fest, dass mehr Windows-Fehler identifiziert werden, weil das Unternehmen mehr Code untersucht und transparenter mit seinen Erkenntnissen umgeht.
„Transparenz macht diese Korrekturen besser nutzbar“, argumentiert das Unternehmen und weist darauf hin, dass CVE-Informationen externen Forschern und Sicherheitsteams helfen, Schwachstellen in Windows besser zu verstehen.
Bei einer kürzlich veranstalteten Hardware-Präsentation versprach MS, Windows noch sicherer zu machen. Nutzer sollten jedoch nicht erwarten, dass die Zahl der Schwachstellen zurückgeht, da die Situation wahrscheinlich nicht mehr auf den Stand von vor einigen Jahren zurückkehren wird.
MS nutzt KI, um Windows-Fehler zu finden, doch auch Angreifer können sie einsetzen
MS hat sein eigenes Tool MDASH hervorgehoben, einen KI-gestützten Scanner, der das Sicherheitsmodell des Unternehmens nutzt und zugleich Technologien von Partnern wie Anthropic’s Mythos integriert. Das Tool umfasst spezialisierte Agenten, die potenzielle Schwachstellen identifizieren und validieren sollen.
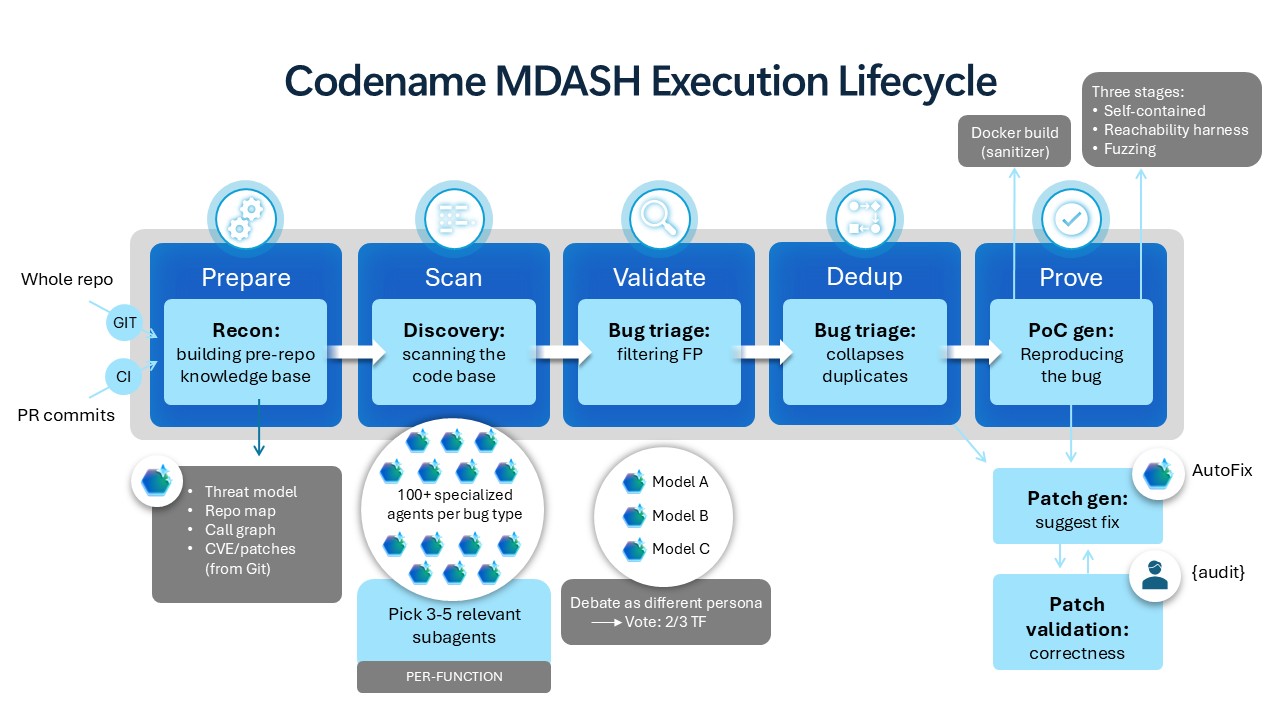
KI hat Entwickler jedoch nicht ersetzt, zumindest noch nicht. Obwohl KI Fehler identifiziert und bei der Entwicklung von Korrekturen unterstützt, bleibt ein menschlicher Entwickler beteiligt und trifft die endgültigen Entscheidungen. KI hilft Entwicklern außerdem dabei, schnell festzustellen, welche Windows-Versionen von einem bestimmten Fehler betroffen sind, sodass Korrekturen schneller bereitgestellt werden können.
MS möchte nicht, dass Nutzer monatliche Updates hinauszögern, denn sobald ein Update veröffentlicht wird und die zugehörigen CVEs Details zu den Schwachstellen offenlegen, können böswillige Akteure KI einsetzen, um die Korrektur zu analysieren und die zugrunde liegende Schwachstelle zu verstehen.
MS warnt, dass dieser Vorgang innerhalb weniger Stunden erfolgen könnte, weshalb das Unternehmen Nutzer dazu auffordert, Updates zu installieren, sobald sie verfügbar sind. Jeremy hatte zuvor denselben Punkt angesprochen, doch MSs Daten zeigten, dass weniger als die Hälfte der Unternehmensgeräte in der Stichprobe das Sicherheitsupdate nach zwei Wochen installiert hatte.
Windows-Updates können Fehler verursachen, doch Infektionen mit Malware oder Ransomware können weitaus größeren Schaden anrichten. Nutzer sollten Updates daher nicht länger als drei Tage hinauszögern. Ist eine Verzögerung unvermeidlich, sollten sie vorsichtig im Internet surfen und ausschließlich vertrauenswürdige Programme ausführen.
Windows Latest ist auf Leser wie Sie angewiesen. Machen Sie uns bei Google Discover und der Google-Suche zu Ihrer bevorzugten Quelle und helfen Sie dabei, dass unsere unabhängige Berichterstattung mehr Menschen erreicht.