MS、1,100件超の修正後もWindows 11の安全性は低下していないと強調―ハッカーは数時間以内に脆弱性を悪用できると警告
Windowsでは2026年10月に1,000件を超えるセキュリティ修正が必要となりましたが、MSは、このOSの安全性が「低下した」わけではないと主張し、Windows Updateを先延ばしにしないようユーザーに警告しています。同社は、自社のAIを活用した脆弱性検出を加速させるなか、「エージェント型」のいたちごっこによって、AIがさらに多くの重大なバグを発見することを懸念しています。
MSの2026年10月セキュリティ更新プログラムガイドによると、同社が2026年10月に広範な製品ポートフォリオ向けに公開したセキュリティ更新では、1,413件のCVEに対処しました。
MSの警告は突然始まったものではありません。私は過去6カ月間にわたってその動向を追ってきましたが、最も明確な警告が出されたのは2026年7月でした。
Windowsユーザーのセキュリティ対応に深く関わっているMS 365担当ディレクターのJeremy Chapman氏は、Windows Updateを先延ばしにしないよう強く勧告しました。また、「リスクは現実のもの」であり、「対処された脆弱性の総数は今年4月以降増加し続けている」ことから、MSは月例更新を3日以上延期することをもはや推奨していないとも述べています。
「セキュリティ修正を含む重要な品質更新プログラムを、公開から数週間後まで配信しないのであれば、AIを利用する攻撃者が既知のセキュリティ上の欠陥を発見し、悪用するには十分すぎる時間です」とJeremy氏は警告しました。
Jeremy氏の警告に納得できない場合は、毎月報告される脆弱性の増加数を確認し、2025年の数値と比較してみてください。私はMSのセキュリティポータルを使用してこの表を作成し、Windowsのセキュリティの現状を正確に反映していることを確認しました。
月が替わるたびに前月の数字がそれほど深刻ではなかったように見える一方、セキュリティ問題の件数が今後どこまで増えるのかという疑問も生じています。
MSはこれらの修正プログラムの開発にもAIを活用しており、この手法が一般ユーザーに影響するバグの増加につながっているのではないかという疑問も浮上しています。Windowsのバグは引き続き一般ユーザー向け機能に影響を及ぼしており、標準搭載の「ファイル履歴」バックアップツールは依然として正常に動作せず、USBオーディオのバグもまだ完全には修正されていません。
MS、「修正件数の増加はWindowsの安全性低下を意味しない」と主張
MSによると、今後さらに件数が増える可能性があると警告している一方で、数千件もの修正が行われたからといって、Windowsの安全性が低下したと考えるべきではないとのことです。
MSは、AIを活用したセキュリティ脆弱性分析の大幅な進歩により、Windowsが脆弱性管理の新たな基準を確立しつつあると主張しています。これにより、MSとそのパートナーは、はるかに大規模にバグを特定できるようになります。
同時にMSは、「AIが攻撃側と防御側の双方で脆弱性の発見を加速させている」ことを認めています。
Windows Servicing and Delivery担当パートナーディレクターのNuno Costa氏は、「AIは防御側が脆弱性をより早期に発見し、修正するのに役立ちます」と述べました。「一方で、修正プログラムが提供される前に攻撃者が脆弱性を探したり、公開後の修正内容を分析したりするためにも利用できます。こうした状況により、タイムリーな保護の重要性がさらに高まっています」
MSは、Windowsのバグを特定し、エンジニアがこれまで以上に迅速に修正できるよう、大規模にAIを活用していると説明しています。ただし、品質基準は引き続き高い水準にあり、Windowsのコードも同社のパッチテストプロセスも損なわれていないと主張しています。
Windows Latestが確認した詳細な文書の中で、MSのセキュリティ責任者は「ただし、CVEの件数だけでは全体像を把握できません」と指摘しています。「私たちはAIを活用し、より多くのコードを、より深く調査しています」
同社は「CVEの件数が増えたからといって、Windowsの安全性が低下したわけではありません」と強調しています。「これは、より多くの脆弱性が発見され、解消されたことを意味し、攻撃者がそれらを悪用できる機会を減らしています」
MSは、より多くのコードを調査し、発見内容をより透明性の高い形で公開しているため、特定されるWindowsのバグが増えていると説明しています。
同社は「透明性によって、これらの修正をより効果的に活用できるようになります」と主張し、CVE情報は外部の研究者やセキュリティチームがWindowsに影響する脆弱性をより深く理解するのに役立つと述べています。
最近開催されたハードウェアイベントで、MSはWindowsのセキュリティをさらに強化すると約束しました。ただし、状況が数年前の水準に戻る可能性は低いため、脆弱性の件数が減少するとは期待しない方がよいでしょう。
MSはAIでWindowsのバグを発見しているが、攻撃者も利用可能
MSは、自社のセキュリティモデルを使用しつつ、AnthropicのMythosなどのパートナー技術も組み込んだAI搭載スキャナー、MDASHを紹介しています。このツールには、潜在的な脆弱性の特定と検証を目的とした専用エージェントが搭載されています。
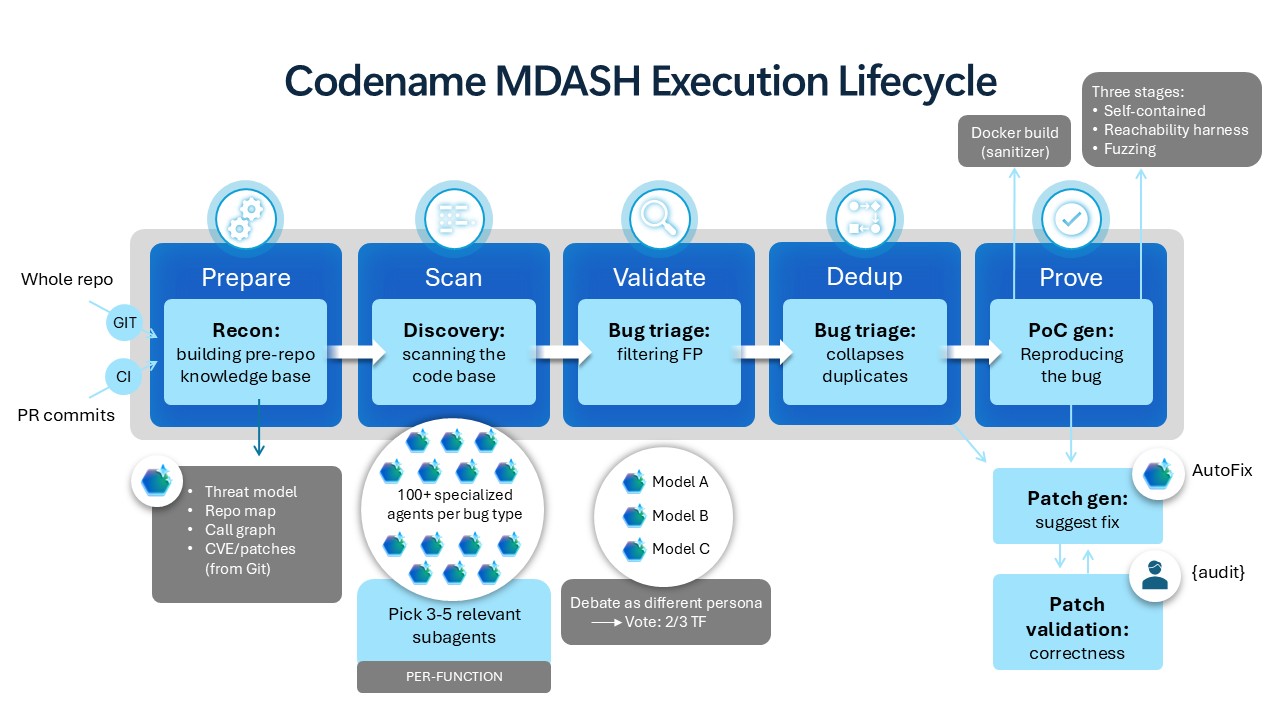
ただし、少なくとも現時点では、AIがエンジニアに取って代わったわけではありません。AIはバグを特定して修正プログラムの開発を支援しますが、人間のエンジニアが引き続き関与し、最終判断を下します。またAIは、特定のバグの影響を受けるWindowsのバージョンをエンジニアが迅速に特定するのにも役立ち、修正プログラムをより早く提供できるようにします。
MSが月例更新の延期を望んでいないのは、更新プログラムが公開され、関連するCVEによって脆弱性の詳細が明らかになると、悪意のある攻撃者がAIを使って修正内容を分析し、根本的な脆弱性を把握できるためです。
MSは、このプロセスが数時間以内に行われる可能性があると警告しており、そのため更新プログラムが利用可能になり次第インストールするようユーザーに求めています。Jeremy氏も先に同じ点を指摘していましたが、MSのデータによると、同社が調査対象とした企業デバイスのうち、2週間後にセキュリティ更新プログラムをインストールしていたのは半数未満でした。
Windows Updateによってバグが発生することもありますが、マルウェアやランサムウェアへの感染は、はるかに大きな被害を引き起こす可能性があります。そのため、更新を3日以上延期しないようにしてください。延期が必要な場合は、慎重にインターネットを利用し、信頼できるプログラムのみを実行する必要があります。
Windows Latestは、皆さまのような読者に支えられています。Google DiscoverとGoogle検索で当サイトを優先ソースに設定し、私たちの独立した報道がより多くの人に届くようご協力ください。