Das obligatorische Windows-11-Update dieser Woche hat WMIC endgültig entfernt, ein legitimes Tool, das von Ransomware missbraucht wurde. Obwohl Nutzer außerhalb von Unternehmensumgebungen möglicherweise noch nie von WMIC gehört haben, war das Risiko nicht auf Unternehmen beschränkt. Auch normale Verbraucher konnten betroffen sein, wenn WMIC auf ihren PCs installiert war.
WMIC, besser bekannt als Windows Management Instrumentation Command-line, war jahrzehntelang Bestandteil von Windows und ist keine Schadsoftware. Es handelt sich um ein legitimes Befehlszeilentool, mit dem Nutzer – hauptsächlich Unternehmen – Windows-PCs über Windows Management Instrumentation (WMI) abfragen und verwalten konnten. Allerdings wurde es auch von Personen außerhalb von IT-Abteilungen zur Windows-Verwaltung und Automatisierung verwendet, weshalb WMIC auf den für Verbraucher bestimmten Editionen vorinstalliert war.
MS erklärte WMIC mit der Veröffentlichung von Windows 10 Version 21H1 im Mai 2021 für veraltet, es blieb jedoch als Feature on Demand vorinstalliert. Mit Windows 11 KB5124008, dem Update vom September 2026, wurde WMIC nun vollständig entfernt und ist nicht mehr als Feature on Demand verfügbar.
MS empfiehlt, Apps, Skripte und Arbeitsabläufe, die noch von WMIC abhängig sind, auf unterstützte Alternativen umzustellen, anstatt das Dienstprogramm wiederherzustellen.
WMIC ermöglichte Ransomware-Angriffe auf alle Nutzer, einschließlich Verbraucher
Der Missbrauch von WMIC betraf auch gewöhnliche Privatanwender. Eine der häufigsten Vorgehensweisen bestand darin, die Volumeschattenkopien von Windows zu löschen.
Windows verwaltet Volumeschattenkopien, damit Nutzer frühere Versionen von Dateien, einschließlich persönlicher Dateien, wiederherstellen können. Auch die Windows-Wiederherstellungsfunktionen basieren auf dem umfassenderen Konzept, das System auf einen früheren Zustand zurückzusetzen.
Angreifer, die WMIC missbrauchten, konnten zunächst versuchen, Volumeschattenkopien zu löschen. Dadurch wurde verhindert, dass Nutzer nach der Verschlüsselung ihrer Daten durch Ransomware problemlos zu einem früheren Zustand zurückkehren oder ihre Daten wiederherstellen konnten. Diese Bedrohung war keineswegs rein theoretisch. Glaubwürdige Berichte zeigten, dass TeslaCrypt 4.1b, eine bekannte Ransomware-Variante, WMIC nutzte, um Volumeschattenkopien von infizierten PCs zu löschen.
Nach Erkenntnissen von Windows Latest wurde WMIC außerdem von Serpent, WhiteRose, Zenis, Saturn und zahlreichen anderen Ransomware-Familien missbraucht.
Sogar die berüchtigte WannaCry-Ransomware löschte Volumeschattenkopien, deaktivierte die Windows-Startwiederherstellung und entfernte Sicherungsinformationen. Einer ihrer Befehle rief WMIC auf, um Schattenkopien zu löschen.
WMIC verursachte nicht die ursprüngliche WannaCry-Infektion. Ransomware konnte jedoch das legitime, bereits in Windows vorhandene Tool missbrauchen, sofern es nicht manuell deaktiviert oder entfernt worden war.
WMIC wurde außerdem dazu missbraucht, den Virenschutz von Windows zu beeinträchtigen. Beispielsweise nutzte ein Trojaner WMIC, um festzustellen, ob Windows Defender ausgeführt wurde, und fügte sich anschließend selbst zur Ausschlussliste von Defender hinzu.
Im Jahr 2021, demselben Jahr, in dem MS WMIC für veraltet erklärte, verbreiteten Angreifer die DeroHE-Ransomware über Foren. Auch diese Ransomware nutzte WMIC-Befehle, um Ausschlüsse zu MS Defender hinzuzufügen.
Bei seiner Untersuchung stellte Windows Latest fest, dass die Entfernung von WMIC Angriffstechniken und Ransomware-Taktiken, die speziell von diesem Dienstprogramm abhängen, unmittelbar unterbinden könnte. Angreifer müssen nun eine Alternative finden oder Nutzer auf irgendeine Weise davon überzeugen, WMIC erneut zu installieren.
So überprüfen Sie, ob WMIC aus Windows entfernt wurde
Installieren Sie das Update vom September 2026 über Windows Update. Es wird als Windows 11 KB5124008 angezeigt und aktualisiert PCs auf Build 26200.9445.
Vergewissern Sie sich, dass auf dem PC Build 26200.9445 oder neuer ausgeführt wird. Dieser Build entfernt WMIC und behebt Hunderte schwerwiegender Sicherheitsprobleme.
Öffnen Sie das Terminal oder die Eingabeaufforderung und geben Sie WMIC ein. Wenn der Befehl eine Fehlermeldung zurückgibt, laut der er nicht erkannt wurde, ist WMIC entfernt worden.
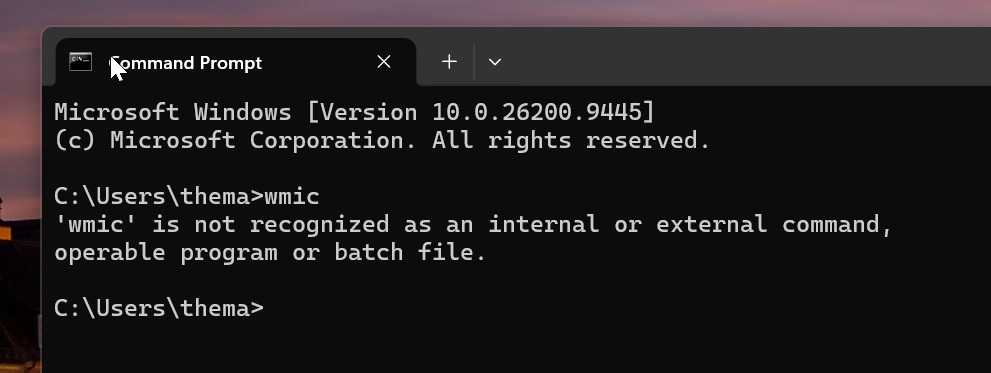
Zuvor wurde nach der Eingabe des WMIC-Befehls eine kurze Beschreibung mit Hinweisen zur Verwendung des Befehlszeilentools angezeigt.
MS rät davon ab, WMIC wiederherzustellen, sofern es nicht erforderlich ist
Ein Supportdokument von MS ermöglicht Nutzern, WMIC über ein herunterladbares Paket wiederherzustellen. Das Unternehmen stellt jedoch klar, dass diese Option nur für Apps, Skripte oder Arbeitsabläufe vorgesehen ist, die noch von dem Dienstprogramm abhängig sind.
Wenn Sie nicht wissen, was WMIC ist, müssen Sie es wahrscheinlich nicht installieren. Falls eine Drittanbieter-App oder eine nicht vertrauenswürdige Website Sie plötzlich auffordert, WMIC herunterzuladen, sollten Sie äußerst vorsichtig sein.
Für Organisationen, die weiterhin von WMIC abhängig sind, stellt MS das herunterladbare Paket als vorübergehende Kompatibilitätslösung bereit. Das Unternehmen möchte jedoch, dass Nutzer auf unterstützte Alternativen umsteigen.
„Wir empfehlen Ihnen, sich so bald wie möglich von dieser Übergangslösung zu lösen“, warnte MS Nutzer, die WMIC weiterhin zwangsweise installieren möchten.
Windows Latest ist auf Leser wie Sie angewiesen. Machen Sie uns zu Ihrer bevorzugten Quelle bei Google Discover und in der Google-Suche und helfen Sie dabei, dass unsere unabhängige Berichterstattung mehr Menschen erreicht.